Sistem Güvenliği
KeeneticOS 5.2 sürümünden itibaren router'ın web arayüzünde; güvenlik günlüğündeki sistem olaylarını görüntüleyen, ağ servislerini brute-force saldırılarına karşı koruma ayarlarını barındıran ve DoS saldırılarına karşı koruma yönetimi sağlayan bir Sistem Güvenliği sayfası bulunmaktadır.
Cihazınızın servisleri için kötü amaçlı etkinliklere karşı korumayı, web arayüzünde Yönetim → Sistem Güvenliği menüsü altındaki Sistem Güvenliği sayfasından yapılandırabilirsiniz.
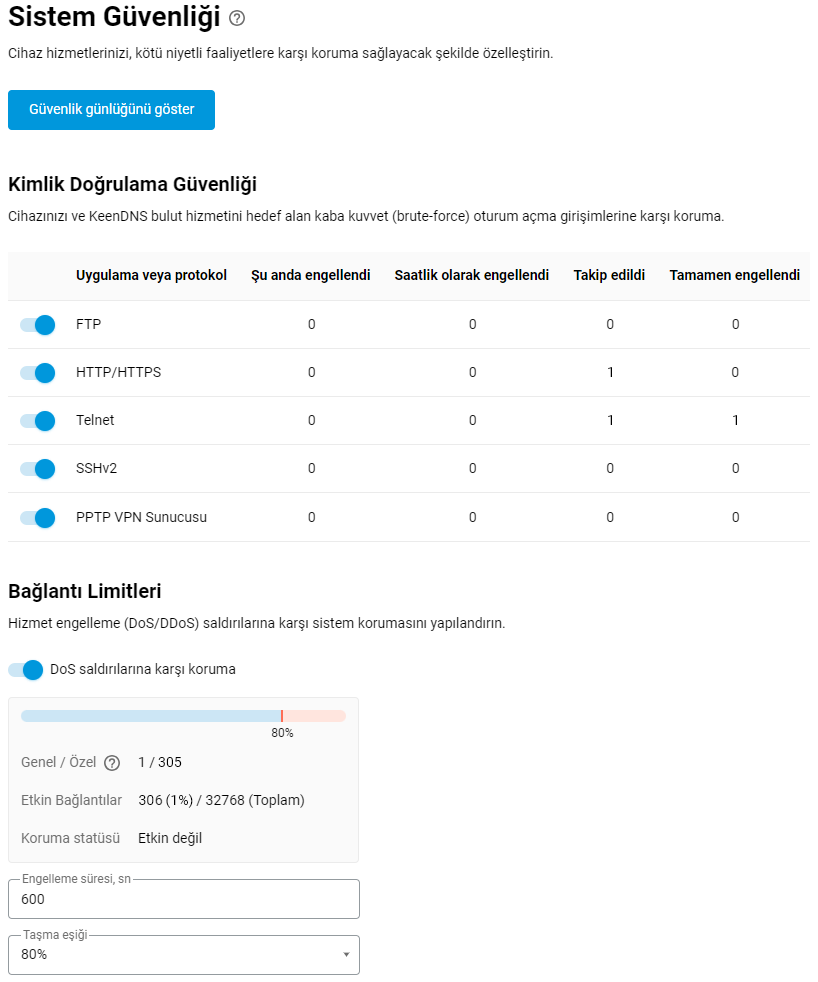
Yönetim → Sistem Güvenliği
Bu sayfa iki bölüm içerir: Kimlik Doğrulama Güvenliği ve Bağlantı Limitleri.
Kimlik Doğrulama Güvenliği
Bu bölümde, cihazınızdaki şu uygulamalar ve protokoller için parolalara yönelik brute-force saldırılarına karşı korumayı etkinleştirebilir veya devre dışı bırakabilirsiniz: FTP, HTTP/HTTPS, Telnet, SSHv2 ve PPTP VPN sunucusu. Varsayılan olarak bu koruma router'da etkindir. Ayrıca, istatistiklerin özetini gösteren bir tablo sunulmaktadır: Şu an engellenen, Saatlik engellenen, İzlenen, Toplam engellenen.
Bir uygulama veya protokol girdisine tıkladığınızda; Başarısız deneme eşiği, Kilitleme süresi ve Başarısız deneme izleme aralığı parametrelerinin değerlerini değiştirebileceğiniz bir pencere açılır.
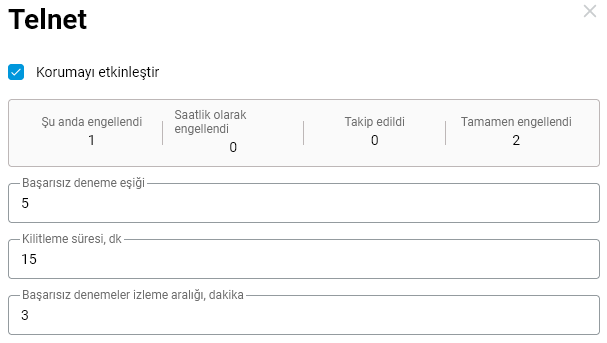
Başarısız deneme eşiği — yanlış parola girme denemelerinin sayısıdır; olası değerler 4 ile 20 deneme arasında değişir (varsayılan 5 deneme);
Kilitleme süresi — IP adresinin engelleneceği dakika cinsinden süredir; olası değerler 1 ile 60 dakika arasında değişir (varsayılan: 15 dakika);
Başarısız deneme izleme aralığı — sayacın sıfırlanmasından önce yanlış denemelerin gerçekleşmesi gereken dakika cinsinden süredir; olası değerler 1 ile 10 dakika arasında değişir (varsayılan: 3 dakika).
Örneğin, varsayılan ayarlarda şu gerçekleşecektir: Eğer birisi router'ın giriş kimlik bilgilerini 3 dakika içinde 5 kez yanlış girerse, bağlantının yapıldığı IP adresi 15 dakika boyunca engellenecektir.
Bağlantı Limitleri
Bu bölümde, DoS saldırılarına karşı korumayı etkinleştirebilir veya devre dışı bırakabilir ve sistemi hizmet engelleme (DoS/DDoS) saldırılarına karşı korumak için ek ayarlar yapılandırabilirsiniz. DoS azaltma varsayılan olarak etkindir.
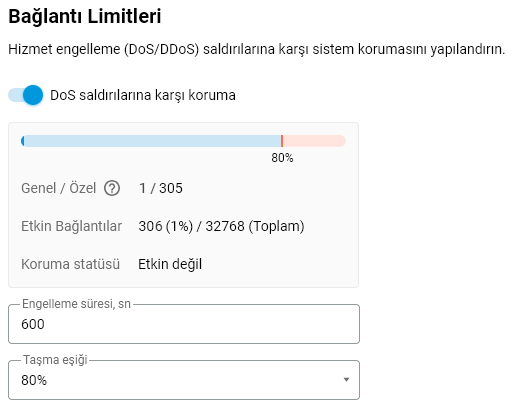
Görüntülenen ek bilgiler arasında Koruma durumu ve Dış ve İç olarak ayrılmış mevcut Etkin bağlantılar sayısı bulunur (Dış – dışarıdan kurulan bağlantılar; İç – ağınızın içinden kurulan bağlantılar).
Lütfen Koruma durumu satırında Etkin değil değerinin, DoS saldırılarına karşı korumanın şu anda etkin olmadığı anlamına geldiğini unutmayın. Durum, yalnızca koruma tetiklendiğinde, yani bağlantılar için ayarlanan Taşma eşiği aşıldığında Etkin olacaktır.
Engelleme süresi ve Taşma eşiği parametrelerinin değerlerini manuel olarak değiştirebilirsiniz.
Engelleme süresi — conntrack etkin bağlantı tablosunun engellendiği saniye cinsinden süre; olası değerler 60 ile 3600 saniye arasındadır (varsayılan: 600 saniye);
Taşma eşiği — halka açık arayüzlerden gelen maksimum bağlantı sayısının (conntrack etkin bağlantı tablosunun boyutuna dayalı olarak) yüzdesi; olası değerler yüzde 50 ile 90 arasındadır (varsayılan yüzde 80). Etkin bağlantı tablosu belirtilen eşiği aşarsa, koruma mekanizması tetiklenir.
Önemli
DoS saldırılarına karşı korumayı yapılandırma ayarları deneyimli kullanıcılar içindir.
Her cihaz modelinin, performansı ve donanım yetenekleri tarafından belirlenen kendi varsayılan ayarları vardır. Üretici tarafından belirtilen değerleri kullanmanız önerilir. Yanlış bir yapılandırma cihazın arızalanmasına neden olabileceğinden, bu ayarları dikkatle değiştirin.
Router günlükleri conntrack tablosunun taştığına veya taşma korumasının tetiklendiğine dair mesajlar içeriyorsa, bu yerel ağda virüs veya truva atı etkinliğine veya İnternet'ten gelen bir DDoS saldırısına (router genel bir WAN IP adresine sahipse) işaret edebilir.
Güvenlik Günlüğü
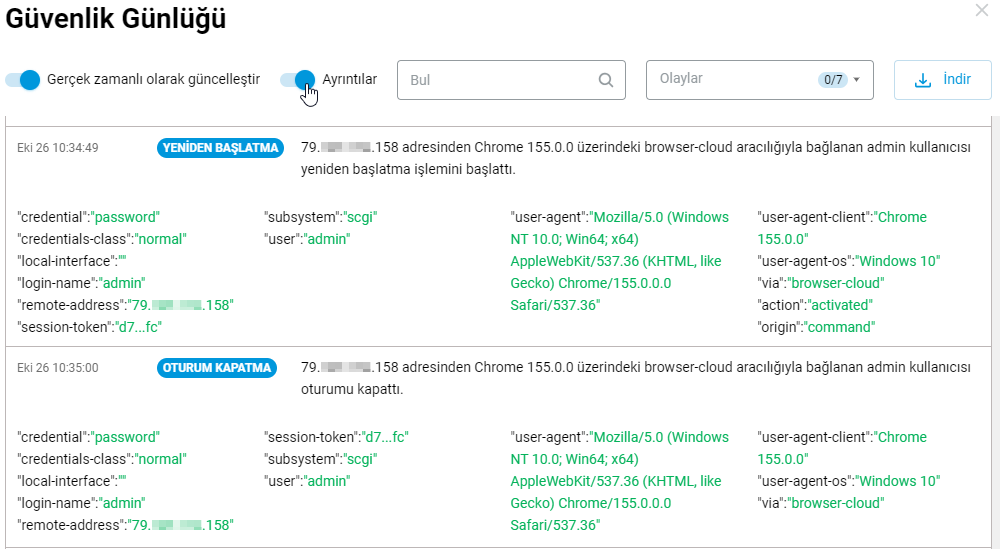
Güvenlik günlüklerini görüntülemek için Güvenlik günlüğünü göster butonuna tıklayın. Router üzerindeki kullanıcı eylemleriyle ilgili olayları görüntüleyen Güvenlik Günlüğü sayfası açılacaktır: Başlatma, Yeniden Başlatma, Kapatma, Oturum Açma, Oturum Kapatma, Yapılandırma, Diğer. Varsayılan olarak, günlükteki olaylar gerçek zamanlı olarak güncellenir.
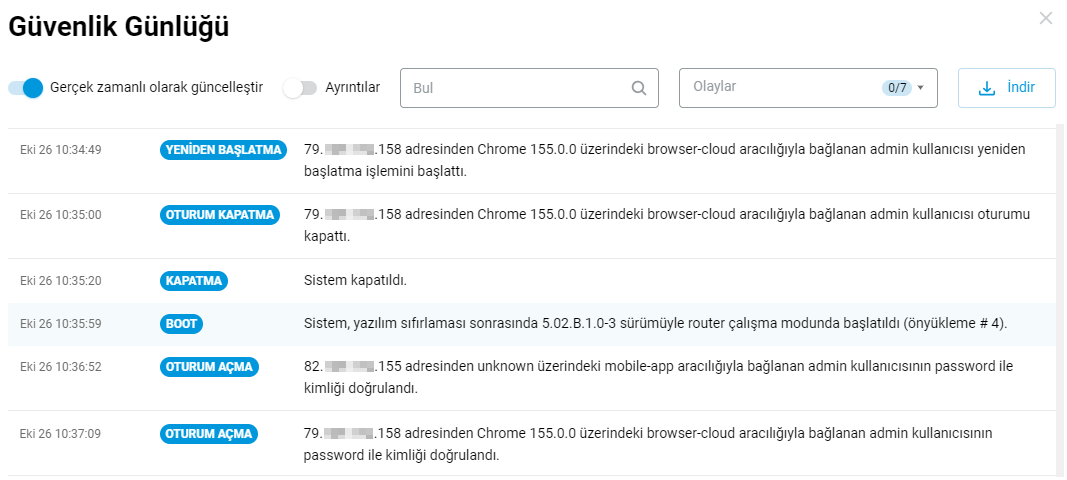
Güvenlik Günlüğü sayfasındaki bir olay girişine tıklarsanız, kimlik doğrulama oturumlarını açıklayan ek bilgiler görünecektir. Örneğin, verileri kimin talep ettiğini belirlemek için login-name ve credential parametreleri gerekirken, remote-address, session-token ve user‑agent kimin hangi ana bilgisayardan bağlandığını belirlemeye ve şüpheli etkinlikleri tespit etmeye yardımcı olur.
Ayrıntılar seçeneğini etkinleştirirseniz, tüm günlük olayları için ek bilgiler görüntülenecektir.